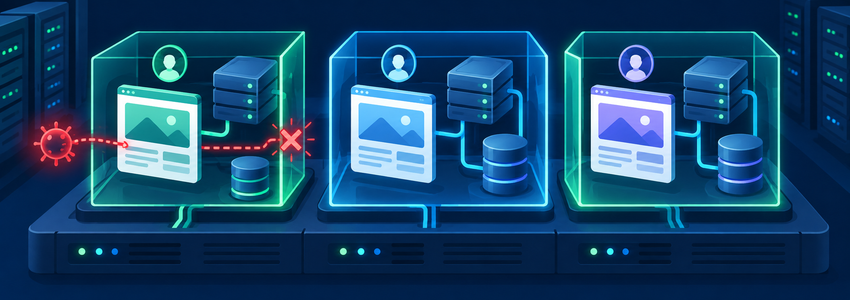
多个 WordPress 网站共用 PHP 用户时,一个网站被攻破后,攻击者可能借助相同的运行身份和文件权限读取或写入其他网站。本文结合真实案例,说明跨站感染的原因,以及 WP Panel 如何通过独立系统用户、独立 PHP-FPM Pool、文件权限、数据库隔离、文件锁和变化监控降低风险。
案例基本情况
本文是我们碰到的一个真实同服务器网站被跨站感染后分享的经验。这个案例的基本情况如下:
- 同一台服务器上,两个网站域名、数据库、WordPress 后台都不同;
- 但 PHP 都以
www用户运行; - 攻击者控制其中一个站后获得服务器文件写入能力;
- 另一个站允许
www写入,被横向植入后门。
被感染的根本原因
这个问题的根因,不是两个网站用了不同域名、数据库或 WordPress 后台,而是它们的 PHP 进程都以同一个 www 用户运行,并且这个用户对多个网站目录有写权限。这正是 WP Panel 与部分共享 PHP 用户方案在运行身份模型上的区别。
传统共享身份,所有网站公用www用户。
site-a ─┐
site-b ─┼─→ PHP-FPM:www → 所有网站目录
site-c ─┘
WP Panel,每个网站都是独立用户。
site-a → PHP-FPM pool A → 用户 wp_site_a
site-b → PHP-FPM pool B → 用户 wp_site_b
site-c → PHP-FPM pool C → 用户 wp_site_c
按 WP Panel 的默认模型,攻击者即使攻破网站 A,网站 A 的 PHP 进程仍以自己的系统用户运行;在没有进一步绕过 PHP 限制或取得更高系统权限的情况下,通常无法写入网站 B,也读不到网站 B 权限为 0600 的 wp-config.php。这会切断本次案例中最直接的横向植入路径(但不能理解成容器或虚拟机级的绝对隔离)。
WP Panel 如何降低跨站感染风险
除了独立的Linux 系统用户和用户组外,WP Panel还做了以下工作来降低跨站感染的风险:
- 每站独立 PHP-FPM Pool 与 socket;
- PHP 进程以本站用户身份运行;
- 每站设置
open_basedir; - 禁用
exec、shell_exec、system、passthru、proc_open、popen; wp-config.php使用 0600;- 每站独立数据库及数据库用户;
- 数据库用户只能访问本站数据库;
- 每个 PHP-FPM Pool 有独立的进程上限,不会直接占用其他站点的进程名额;
- 文件锁可把代码目录改为只读:标准模式保留上传和缓存目录可写,严格模式只保留上传目录可写;
- 开启文件锁的站点可建立站外 SHA-256 代码基线,并按小时检查变化;
- 开启异常监控后,每小时检查管理员、内容、应用程序密码、关键设置和数据库持久化对象变化;
- Nginx、Fail2ban、nftables 对高频请求、登录爆破、敏感文件扫描、大量 404 探测和高置信度 SQL 注入 URL 提供拦截或自动封禁。
假如,你服务器上的 WordPress 登录页正在遭遇连续爆破,相关请求达到规则阈值后,Fail2ban 会自动封禁来源 IP;重复攻击的封禁时间还会逐级增加。它可以大大降低批量爆破风险。
假如,网站已经被攻破,管理员资料被修改、管理员账号发生增删或提权,开启异常监控后可以在小时级采样中发现变化,并通过你在面板中启用的邮件或 Webhook 告警渠道通知。它的作用是尽早提醒你人工排查,不会自动判断或清除恶意代码。
假如,你不需要经常安装或修改插件、主题,可以开启文件锁,缩短代码目录处于可写状态的时间;需要维护时,再通过面板的临时维护窗口或受控更新流程操作。文件锁不等于整站完全不可写,上传目录仍会保留写权限,开启前也应先确认现有代码是干净的。
假如本次案例网站使用的是WP Panel会发生什么?
| 本次攻击步骤 | WP Panel 对应防线 |
|---|---|
| 网站 A 后台被盗 | 登录爆破达到阈值时可自动封禁来源 IP;异常监控可发现部分账号变化,但不能保证密码永不泄露 |
| 上传恶意插件 | 文件锁处于锁定状态时可阻止代码目录写入;合法维护需通过临时维护窗口或面板受控更新 |
| PHP 文件管理器访问服务器目录 | 独立用户、open_basedir 和禁用命令函数共同限制能力,但这不是内核级沙箱 |
| 写入网站 B | 网站 A 的 PHP 用户没有网站 B 的写权限;若攻击者进一步取得更高系统权限,则不在这一隔离层的承诺范围内 |
| 读取网站 B 的数据库密码 | wp-config.php 0600,仅网站 B 用户可读 |
| 修改网站 B 数据库 | 网站 A 数据库用户没有网站 B 数据库权限 |
| 植入新管理员/应用密码 | 异常监控开启后可在小时级采样中发现相关变化,但不是实时审计 |
| 修改代码后长期潜伏 | 开启文件锁后建立的 SHA-256 基线可产生变化告警;初始基线本身不能证明代码干净 |
用了WP Panel就绝对安全吗?
不是的,WP Panel只是在力所能及的范围内为你的网站提供安全防护,但是:
- WP Panel不是容器或虚拟机隔离;
- WP Panel不是完整 WAF;
- WP Panel不是恶意代码扫描器;
- WP Panel不自动判断和删除病毒;
- CPU、内存、磁盘 I/O、网络,以及 Nginx、PHP-FPM、MariaDB、Redis 等整机服务仍然共享,面板没有单站 cgroup 资源配额;
open_basedir和禁用 PHP 函数都不是内核沙箱;普通代码文件使用常规权限,若攻击者绕过 PHP 限制并取得系统级执行能力,仍可能读取其他站点的普通代码文件;- 文件锁启用前已经存在的后门可能进入初始基线;
- 异常监控默认关闭,小时级抽样不是实时审计;
- root 权限或内核级漏洞不在普通站点隔离承诺范围内。
WP Panel面板不能代替正确的安全习惯
- WordPress 管理员使用独立强密码;
- 定期更新核心、主题和插件;
- 不安装来源不明的文件管理器;
- 定期检查应用程序密码;
- 开启文件锁和异常监控;
- 定期创建数据库和网站文件备份,并把重要备份同步到站外;
- 新站上线或开启文件锁前,先确认当前代码干净,再建立初始基线。
如果你在一台 Debian 13 VPS 上运行多个 WordPress 网站,WP Panel 的重点不是承诺“绝对不会互相影响”,而是为每个网站建立清晰的系统用户、PHP-FPM、文件和数据库边界,尽量把单站入侵限制在本站范围内。真正发生入侵时,仍要立即隔离问题站点、检查告警和日志,并使用确认可恢复的干净备份处理。