你的 WordPress 站点每天被扫描多少次?WP Panel 新功能帮你揪出可疑访问
作为 WordPress 站长,你是否遇到过这些头疼事:服务器 CPU 突然飙升,查日志发现大量针对 wp-admin/admin-ajax.php 或 xmlrpc.php 的请求;网站在安全扫描时频繁出现“Primary script unknown”错误,但又不确定是正常爬虫还是恶意扫描;安全日志文件越滚越大,却难以快速定位高危行为?这些问题的根源往往在于缺乏对站点访问行为的精细化分析。现在,WP Panel 在 v1.2.11 版本中重磅推出了“WordPress 站点可疑访问分析”功能,帮你从海量日志中精准定位高风险异常请求,并自动生成可操作的报告。
熟悉 WP Panel 运行时的多层安全机制 的用户都知道,这款轻量级管理面板在安全设计上一直走在前列。本次新增的可疑访问分析功能,是继 Nginx 防火墙规则、Fail2ban 集成、日志白名单之后的又一道防线。下面我们详细拆解这个功能能解决哪些实际问题,以及如何用好它。
一、什么是可疑访问分析?它如何工作?
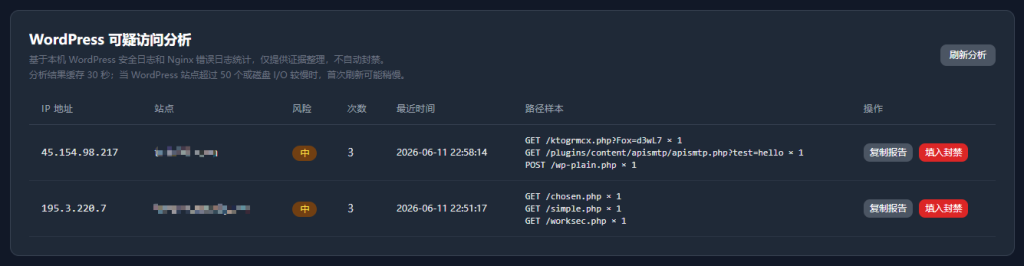
简单来说,WP Panel 在 Nginx 层面针对 WordPress 站点增加了一套专门的日志规则,将那些明显不属于正常页面或资源文件的请求路径(比如尝试访问常见的后门路径、插件/主题的敏感文件、数据库备份文件、安装脚本残留目录等)单独记录到 wp-security.log 文件中。然后面板会在「安全防御」页面读取并解析该日志,自动统计访问次数、标记风险等级(高风险/中风险/低风险),并生成可复制的报告文本。管理员可以复制这些报告,结合 AI 工具或 IP 查询服务进一步判断是恶意爬虫还是误报。
值得注意的是,所有分析都在本地服务器完成,不会上传任何数据到第三方,保障了站点隐私。
二、v1.2.11 版本的核心改进亮点
- 白名单机制:WP Panel 允许在服务器面板后台配置“WordPress 安全日志路径白名单”,用于排除站点所有权验证文件(如 Google 搜索控制台验证文件)、Let’s Encrypt 验证文件等正常路径。这些路径不会被记录为可疑访问。同时,该白名单规则只在 WordPress 站点下生效,通用 PHP 站点不会加载,确保不影响非 WordPress 业务的日志规则。
- Nginx 模板优化:对于不存在的 PHP 文件,WP Panel 现在直接在 Nginx 层面返回 404,不再将请求转发到 PHP-FPM。这避免了因大量扫描不存在 PHP 文件(比如随机路径遍历)导致的 PHP-FPM 错误日志“Primary script unknown”以及资源占用。实测可以显著降低无意义的 PHP 进程创建,释放服务器资源。
- 安全日志独立保留:以前如果关闭了站点的普通访问日志(
access_log off),wp-security.log也会被一并关闭。现在安全日志独立保留,即便你为了节省磁盘关闭了所有通用访问日志,可疑访问分析仍会正常记录,不影响安全监测。 - Nginx 规则保存预检:当你在面板中保存自定义的 Nginx 日志规则(包括白名单配置)时,系统会先执行
nginx -t测试配置的正确性,测试通过才实际应用,若失败则自动回滚。这有效避免了因配置错误导致全站宕机。 - 30 秒内存缓存:在「安全防御」页面查看统计时,WP Panel 加入了 30 秒内存缓存,减少频繁刷新页面时的磁盘 I/O 开销。对于多站点或慢 I/O 服务器效果明显。
- 针对 Dup-Installer 等目录的显式匹配:一些插件(如 Duplicator、UpdraftPlus)在解压过程中会生成临时安装目录,这些目录常被扫描工具作为目标。新版对这类目录增加了显式 Nginx 匹配规则,避免伪静态回退影响统计准确性。
三、如何配置和使用可疑访问分析?
功能默认开启,无需额外配置即可开始记录。如果你需要调整白名单或查看统计,操作步骤如下:
- 登录 WP Panel 后台,进入左侧菜单「安全设置」→「WordPress 安全日志路径白名单」,这里可以填写排除的白名单路径。
- 进入左侧菜单「安全防御」,在页面顶部可以看到可疑访问的统计列表:包括风险等级、文件路径、最近访问时间、总次数。点击「复制报告」可将当前过滤的统计结果复制为文本格式,便于粘贴到 AI 工具或威胁情报平台分析。
另外,WP Panel 还优化了日志轮转配置:新建站点时会自动创建 php-error.log 和 php-slow.log 的轮转规则,面板启动时会自动补齐缺失的轮转,避免 PHP 错误日志长期不轮转导致磁盘写满。同时,面板操作日志增加了最近 300 条保留上限,自动裁剪,避免 SQLite 日志表无限增长。
四、与其他面板的对比优势
相比 宝塔面板和 1Panel 等同类产品,WP Panel 在安全日志分析上更聚焦 WordPress 场景。它不像宝塔和1Panel那样需要用户手动配置复杂的 Nginx 拦截规则和fail2ban集成,也不需要去配置防火墙规则。WP Panel 直接内置了专为 WordPress 优化的 Nginx 模板和日志分析引擎,开箱即用。更重要的是,WP Panel 默认不支持 PHP 版本切换(原因详见官方说明),这种小而美的思路让它能更专注于深度优化 WordPress 运行环境,避免因兼容性问题导致安全漏洞。
五、总结
每一个 WordPress 站点都在经历来自网络的持续扫描与探测。WP Panel v1.2.11 的可疑访问分析功能,把原本需要专业运维人员才能读懂的安全日志,变成了直观、可操作的界面和报告。无论你是独立站站长,还是管理着多个客户站点的运维人员,这个功能都能帮你快速发现异常流量,在攻击造成实质损害前采取行动。
现在就去更新你的 WP Panel 到最新版本(v1.2.11),登录后台进入「安全防御」查看你的站点每天被扫描了多少次。如果要升级面板,直接在面板后台点击更新即可。
如果还没安装WP Panel面板,只需要在全新的Debian 13 VPS上输入一行安装命令即可搞定。
apt-get update && apt-get install -y wget ca-certificates && wget -qO- https://raw.githubusercontent.com/naibabiji/wp-panel/main/install.sh | bash保持警惕,主动防御,让你的 WordPress 站点在 WP Panel 的保护下安全运行。